Domain hauptprogramm.de kaufen?
Wir ziehen mit dem Projekt
hauptprogramm.de um.
Sind Sie am Kauf der Domain
hauptprogramm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hauptprogramm.de kaufen?
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **

Ähnliche Suchbegriffe für Authentifizierung-und-Autorisierung-in
Top-Angebote
Produkte zum Begriff Authentifizierung-und-Autorisierung-in:
-
Informationssicherheit und IT-Grundschutz, Fachbücher von BSI Bundesamt für Sicherheit in der InformationstechnikVerantwortliche in Unternehmen und Behörden müssen dem Thema Informationssicherheit heute einen hohen Stellenwert beimessen. Komplexe IT-Strukturen und vielfältige Bedrohungen für Unternehmensnetze und Daten erfordern eine intensive Auseinandersetzung mit Fragen und Anforderungen rund um die Informationssicherheit. Lösungen bieten hier die Standards des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Die überarbeiteten BSI-Standards enthalten Empfehlungen zu Methoden und Massnahmen, mit denen sich das Sicherheitsniveau einer Institution überprüfen lässt und Schwachstellen mit geeigneten Massnahmen behoben werden können. Das BSI greift dabei Themenbereiche auf, die von grundsätzlicher Bedeutung für die Informationssicherheit in Behörden oder Unternehmen sind und für die sich national oder international sinnvolle und zweckmässige Herangehensweisen etabliert haben. Mit der 3. Auflage.39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende Analyse der literarischen Geschichtsdarstellung im Johannesevangelium. Das Buch untersucht, wie die Erzählungen über Jesus sowohl als authentische historische Ereignisse präsentiert werden als auch die Herausforderungen dieser Authentizität thematisiert. Luther zeigt auf, wie Leserinnen und Leser durch verschiedene literarische Strategien dazu angeregt werden, die Inkarnation Jesu als ein bedeutendes irdisch-historisches Ereignis zu verstehen. Gleichzeitig wird die christologische Dimension der Erzählung hervorgehoben, die über eine blosse biografische Darstellung hinausgeht. Dieses Fachbuch ist eine wertvolle Ressource für alle, die sich mit theologischen und historischen Fragestellungen im Kontext des Christentums auseinandersetzen möchten.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz & IT-Sicherheit in der Schule, Fachbücher von Gabriele JanlewingDas Fachbuch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Analyse der Herausforderungen, die Schulleitungen im digitalen Zeitalter begegnen. Es behandelt die rechtlichen Rahmenbedingungen des Datenschutzes und die Notwendigkeit, IT-Sicherheit in Schulen zu gewährleisten. Anhand von praxisnahen Beispielen und kurzen Einstiegsfällen werden die Leser*innen über die Risiken und rechtlichen Anforderungen aufgeklärt, die mit der Nutzung von E-Mail, sozialen Medien und Cloud-Computing verbunden sind. Die Autorin, eine erfahrene Professorin für Recht in der Sozialen Arbeit und ehemalige Datenschutzbeauftragte, vermittelt wertvolle Einblicke, wie Schulen datenschutzkonform und rechtssicher agieren können. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die in der Schulleitung tätig sind und die digitale Transformation ihrer Institution verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pfuhl:Beauftragte für IT-Sicherheit und, Fachbücher von Jasper Siems, Fabian PfuhlIn einer Welt, in der Daten und künstliche Intelligenz (KI) zunehmend das Rückgrat moderner Gesellschaften bilden, gewinnt ein fundiertes Verständnis der zugehörigen rechtlichen Rahmenbedingungen immer mehr an Bedeutung. Von den Grundlagen der Technologie über die relevanten Rechtsquellen bis hin zu den spezifischen Regulierungen deckt dieses Praxishandbuch alle wesentlichen Bereiche im Zusammenhang mit KI ab. Des Weiteren gehen die Autoren auch auf die demnächst bevorstehenden Rechtsvorhaben ein, wie die geplante EU-Richtlinie zur KI-Haftung. Neben einer tiefgehenden Analyse der rechtlichen Rahmenbedingungen bietet das Buch praktische Einblicke in Datenschutzrecht, Urheberrecht, Vertragsrecht und Haftungsfragen. Es untersucht dabei auch ethische Aspekte und deren rechtliche Implikationen, bereichert durch aktuelle Fallstudien, die die Anwendung des Rechtsrahmens in realen Praxisszenarien illustrieren. Das Praxishandbuch richtet sich an Fachleute aus den Bereichen Recht, Datenschutz, Compliance und Informationstechnologie, die die dynamischen Herausforderungen und vielfältigen Chancen navigieren müssen, die durch den Einsatz von künstlicher Intelligenz und den rechtlichen Rahmenbedingungen der Datenverarbeitung in der digitalen Ära entstehen. Es bietet fundierte Einblicke und praktische Lösungen, um die komplexen und vielfältigen rechtlichen Fragestellungen bewältigen zu können, die sich Rechtsanwendern infolge der technologischen Entwicklungen im Bereich KI täglich stellen.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der neben dem Passwort noch ein weiterer Faktor wie ein SMS-Code benötigt wird. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten oder Systeme zugreifen können. **
-
Welche Herausforderungen und Best Practices gibt es bei der Datenmigration in den Bereichen IT, Datenbankmanagement und Cloud Computing?
Die Datenmigration in den Bereichen IT, Datenbankmanagement und Cloud Computing kann eine Vielzahl von Herausforderungen mit sich bringen, darunter die Sicherstellung der Datenintegrität, die Minimierung von Ausfallzeiten und die Gewährleistung der Kompatibilität zwischen verschiedenen Systemen. Best Practices umfassen die Durchführung einer gründlichen Analyse der vorhandenen Daten, die Verwendung von automatisierten Tools und Prozessen zur Datenmigration, die Einbindung aller relevanten Stakeholder und die Durchführung von umfassenden Tests, um die Datenintegrität sicherzustellen. Darüber hinaus ist es wichtig, klare Kommunikationswege zu etablieren und ein umfassendes Risikomanagement zu implementieren, um potenzielle Probleme frühzeitig zu erkennen und zu bewältigen. **
-
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der ein zusätzlicher Code benötigt wird. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Systeme oder Daten zugreifen können. **
-
Welche gängigen Methoden zur Authentifizierung von Benutzern werden in der IT-Sicherheit eingesetzt?
Gängige Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdruck oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der zusätzlich zum Passwort ein weiterer Bestätigungsfaktor benötigt wird, z.B. ein SMS-Code. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Systeme oder Daten zugreifen können. **

Was sind die verschiedenen Arten der Autorisierung in Bezug auf Datenschutz und Sicherheit im Online-Banking, bei der Verwendung von Cloud-Diensten und in der Unternehmens-IT?
Die verschiedenen Arten der Autorisierung im Online-Banking, bei der Verwendung von Cloud-Diensten und in der Unternehmens-IT umfassen die Multi-Faktor-Authentifizierung, bei der mehrere Identitätsnachweise erforderlich sind, wie z.B. Passwort und Fingerabdruck. Zudem gibt es die Rollen-basierte Autorisierung, bei der Benutzer nur auf die Daten und Funktionen zugreifen können, die für ihre Rolle im Unternehmen relevant sind. Des Weiteren wird die Berechtigungsvergabe verwendet, um den Zugriff auf bestimmte Ressourcen zu steuern und zu überwachen. Schließlich gibt es die Attribute-basierte Autorisierung, bei der Entscheidungen basierend auf den Eigenschaften des Benutzers und der Ressource getroffen werden. **
Wie kann die Autorisierung von Benutzern in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und Gesundheitswesen effektiv und sicher umgesetzt werden?
Die Autorisierung von Benutzern in verschiedenen Bereichen kann effektiv und sicher umgesetzt werden, indem ein rollenbasiertes Zugriffskontrollsystem implementiert wird. Dies ermöglicht es, Benutzern nur die Berechtigungen zu geben, die sie für ihre jeweilige Rolle benötigen, und den Zugriff auf sensible Daten zu beschränken. Zudem ist die Implementierung von Multi-Faktor-Authentifizierung eine effektive Methode, um die Sicherheit der Autorisierung zu erhöhen, da sie zusätzliche Schutzschichten bietet. Darüber hinaus ist die regelmäßige Überprüfung und Aktualisierung von Benutzerberechtigungen entscheidend, um sicherzustellen, dass nur autorisierte Personen Zugriff auf bestimmte Bereiche haben. Schließlich ist die Schulung der Benutzer in Bezug auf sichere **
Top-Angebote
Produkte zum Begriff Authentifizierung-und-Autorisierung-in:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
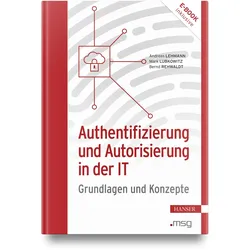
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Informationssicherheit und IT-Grundschutz, Fachbücher von BSI Bundesamt für Sicherheit in der InformationstechnikVerantwortliche in Unternehmen und Behörden müssen dem Thema Informationssicherheit heute einen hohen Stellenwert beimessen. Komplexe IT-Strukturen und vielfältige Bedrohungen für Unternehmensnetze und Daten erfordern eine intensive Auseinandersetzung mit Fragen und Anforderungen rund um die Informationssicherheit. Lösungen bieten hier die Standards des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Die überarbeiteten BSI-Standards enthalten Empfehlungen zu Methoden und Massnahmen, mit denen sich das Sicherheitsniveau einer Institution überprüfen lässt und Schwachstellen mit geeigneten Massnahmen behoben werden können. Das BSI greift dabei Themenbereiche auf, die von grundsätzlicher Bedeutung für die Informationssicherheit in Behörden oder Unternehmen sind und für die sich national oder international sinnvolle und zweckmässige Herangehensweisen etabliert haben. Mit der 3. Auflage.39,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Authentifizierung der Vergangenheit, Fachbücher von Susanne Luther"Die Authentifizierung der Vergangenheit" von Susanne Luther bietet eine tiefgehende Analyse der literarischen Geschichtsdarstellung im Johannesevangelium. Das Buch untersucht, wie die Erzählungen über Jesus sowohl als authentische historische Ereignisse präsentiert werden als auch die Herausforderungen dieser Authentizität thematisiert. Luther zeigt auf, wie Leserinnen und Leser durch verschiedene literarische Strategien dazu angeregt werden, die Inkarnation Jesu als ein bedeutendes irdisch-historisches Ereignis zu verstehen. Gleichzeitig wird die christologische Dimension der Erzählung hervorgehoben, die über eine blosse biografische Darstellung hinausgeht. Dieses Fachbuch ist eine wertvolle Ressource für alle, die sich mit theologischen und historischen Fragestellungen im Kontext des Christentums auseinandersetzen möchten.154,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
-
Was sind die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der neben dem Passwort noch ein weiterer Faktor wie ein SMS-Code benötigt wird. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf sensible Daten oder Systeme zugreifen können. **
-
Welche Herausforderungen und Best Practices gibt es bei der Datenmigration in den Bereichen IT, Datenbankmanagement und Cloud Computing?
Die Datenmigration in den Bereichen IT, Datenbankmanagement und Cloud Computing kann eine Vielzahl von Herausforderungen mit sich bringen, darunter die Sicherstellung der Datenintegrität, die Minimierung von Ausfallzeiten und die Gewährleistung der Kompatibilität zwischen verschiedenen Systemen. Best Practices umfassen die Durchführung einer gründlichen Analyse der vorhandenen Daten, die Verwendung von automatisierten Tools und Prozessen zur Datenmigration, die Einbindung aller relevanten Stakeholder und die Durchführung von umfassenden Tests, um die Datenintegrität sicherzustellen. Darüber hinaus ist es wichtig, klare Kommunikationswege zu etablieren und ein umfassendes Risikomanagement zu implementieren, um potenzielle Probleme frühzeitig zu erkennen und zu bewältigen. **
Ähnliche Suchbegriffe für Authentifizierung-und-Autorisierung-in
-
Datenschutz & IT-Sicherheit in der Schule, Fachbücher von Gabriele JanlewingDas Fachbuch "Datenschutz & IT-Sicherheit in der Schule" von Prof. Dr. Gabriele Janlewing bietet eine umfassende Analyse der Herausforderungen, die Schulleitungen im digitalen Zeitalter begegnen. Es behandelt die rechtlichen Rahmenbedingungen des Datenschutzes und die Notwendigkeit, IT-Sicherheit in Schulen zu gewährleisten. Anhand von praxisnahen Beispielen und kurzen Einstiegsfällen werden die Leser*innen über die Risiken und rechtlichen Anforderungen aufgeklärt, die mit der Nutzung von E-Mail, sozialen Medien und Cloud-Computing verbunden sind. Die Autorin, eine erfahrene Professorin für Recht in der Sozialen Arbeit und ehemalige Datenschutzbeauftragte, vermittelt wertvolle Einblicke, wie Schulen datenschutzkonform und rechtssicher agieren können. Dieses Buch ist ein unverzichtbarer Leitfaden für alle, die in der Schulleitung tätig sind und die digitale Transformation ihrer Institution verantwortungsvoll gestalten möchten.49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Pfuhl:Beauftragte für IT-Sicherheit und, Fachbücher von Jasper Siems, Fabian PfuhlIn einer Welt, in der Daten und künstliche Intelligenz (KI) zunehmend das Rückgrat moderner Gesellschaften bilden, gewinnt ein fundiertes Verständnis der zugehörigen rechtlichen Rahmenbedingungen immer mehr an Bedeutung. Von den Grundlagen der Technologie über die relevanten Rechtsquellen bis hin zu den spezifischen Regulierungen deckt dieses Praxishandbuch alle wesentlichen Bereiche im Zusammenhang mit KI ab. Des Weiteren gehen die Autoren auch auf die demnächst bevorstehenden Rechtsvorhaben ein, wie die geplante EU-Richtlinie zur KI-Haftung. Neben einer tiefgehenden Analyse der rechtlichen Rahmenbedingungen bietet das Buch praktische Einblicke in Datenschutzrecht, Urheberrecht, Vertragsrecht und Haftungsfragen. Es untersucht dabei auch ethische Aspekte und deren rechtliche Implikationen, bereichert durch aktuelle Fallstudien, die die Anwendung des Rechtsrahmens in realen Praxisszenarien illustrieren. Das Praxishandbuch richtet sich an Fachleute aus den Bereichen Recht, Datenschutz, Compliance und Informationstechnologie, die die dynamischen Herausforderungen und vielfältigen Chancen navigieren müssen, die durch den Einsatz von künstlicher Intelligenz und den rechtlichen Rahmenbedingungen der Datenverarbeitung in der digitalen Ära entstehen. Es bietet fundierte Einblicke und praktische Lösungen, um die komplexen und vielfältigen rechtlichen Fragestellungen bewältigen zu können, die sich Rechtsanwendern infolge der technologischen Entwicklungen im Bereich KI täglich stellen.119,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Internet, Cyber- und IT-Sicherheit von A-Z, Fachbücher von Ron PorathDie wichtigsten Begriffe zu Internet, Cyber-Risiken, IT-Sicherheit und Datenschutz. Kurz, aktuell, prägnant und einfach zu verstehen. Finden Sie hier schnell und ohne lange Texte lesen zu müssen die Bedeutung von aktuellen und in Zukunft wichtig werdenden Begriffen wie Blockchain, GDPR, Quantencomputer, WannaCry, Hacking, Ransomware oder Künstlicher Intelligenz. Dieses Standardwerk ist schnell zur Hand und darf heutzutage auf keinem Schreibtisch fehlen.89,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beauftragte für IT-Sicherheit und Informationssicherheit, Fachbücher von Florian Deusch, Tobias EggendorferIT-Sicherheit braucht Ansprechpartner. Informationssicherheitsbeauftragte, IT-Sicherheitsbeauftragte und CISOs übernehmen diese Aufgabe. Sie beraten Verantwortliche in Unternehmen, öffentlichen Stellen und sonstigen Organisationen. Recht und Informatik arbeiten hier Hand in Hand, die Autoren kommen aus beiden Disziplinen und bieten wissenschaftliches sowie praktisches Know-how, das konzentriert in diesem Buch bereitsteht. Dieses Know-how ist relevant für die Unternehmensleitung, um sich selbst ein Bild von den notwendigen Massnahmen zu machen. Allen Ansprechpartnern für die IT- und Informationssicherheit bietet es sowohl das Rüstzeug für einen guten Start als auch ein Nachschlagewerk für die tägliche Arbeit. Das Werk unterstützt mit seinen Praxishilfen und Checklisten, die IT- und Informationssicherheit effektiv und nachhaltig zu organisieren - für den Eigenschutz von Unternehmen unverzichtbar. Die Informationen im Buch richten sich an Unternehmen, an den öffentlichen Bereich und an alle sonstigen Organisationen wie Vereine, Stiftungen oder NGOs, die spezifischen Unterschiede sind jeweils an Ort und Stelle herausgearbeitet.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit?
Die gängigsten Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdrücke oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der ein zusätzlicher Code benötigt wird. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf bestimmte Systeme oder Daten zugreifen können. **
-
Welche gängigen Methoden zur Authentifizierung von Benutzern werden in der IT-Sicherheit eingesetzt?
Gängige Methoden zur Authentifizierung von Benutzern in der IT-Sicherheit sind Passwörter, biometrische Merkmale wie Fingerabdruck oder Gesichtserkennung und Zwei-Faktor-Authentifizierung, bei der zusätzlich zum Passwort ein weiterer Bestätigungsfaktor benötigt wird, z.B. ein SMS-Code. Diese Methoden dienen dazu, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Systeme oder Daten zugreifen können. **
-
Was sind die verschiedenen Arten der Autorisierung in Bezug auf Datenschutz und Sicherheit im Online-Banking, bei der Verwendung von Cloud-Diensten und in der Unternehmens-IT?
Die verschiedenen Arten der Autorisierung im Online-Banking, bei der Verwendung von Cloud-Diensten und in der Unternehmens-IT umfassen die Multi-Faktor-Authentifizierung, bei der mehrere Identitätsnachweise erforderlich sind, wie z.B. Passwort und Fingerabdruck. Zudem gibt es die Rollen-basierte Autorisierung, bei der Benutzer nur auf die Daten und Funktionen zugreifen können, die für ihre Rolle im Unternehmen relevant sind. Des Weiteren wird die Berechtigungsvergabe verwendet, um den Zugriff auf bestimmte Ressourcen zu steuern und zu überwachen. Schließlich gibt es die Attribute-basierte Autorisierung, bei der Entscheidungen basierend auf den Eigenschaften des Benutzers und der Ressource getroffen werden. **
-
Wie kann die Autorisierung von Benutzern in verschiedenen Bereichen wie IT-Sicherheit, Finanzwesen und Gesundheitswesen effektiv und sicher umgesetzt werden?
Die Autorisierung von Benutzern in verschiedenen Bereichen kann effektiv und sicher umgesetzt werden, indem ein rollenbasiertes Zugriffskontrollsystem implementiert wird. Dies ermöglicht es, Benutzern nur die Berechtigungen zu geben, die sie für ihre jeweilige Rolle benötigen, und den Zugriff auf sensible Daten zu beschränken. Zudem ist die Implementierung von Multi-Faktor-Authentifizierung eine effektive Methode, um die Sicherheit der Autorisierung zu erhöhen, da sie zusätzliche Schutzschichten bietet. Darüber hinaus ist die regelmäßige Überprüfung und Aktualisierung von Benutzerberechtigungen entscheidend, um sicherzustellen, dass nur autorisierte Personen Zugriff auf bestimmte Bereiche haben. Schließlich ist die Schulung der Benutzer in Bezug auf sichere **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.